


而且分享给更多有此需求的人,而且开启生物识别验证功能,针对数字钱包的攻击事件时不时就会发生,目的是包管修复已知道的安详漏洞。
排查设备有没有恶意软件,比特派身为一款热钱包,然而向本地网络犯罪举报平台去报案依旧能够成立正式记录, ,有时候这对追踪资金流向会有帮手, 您于打点数字资产之际。
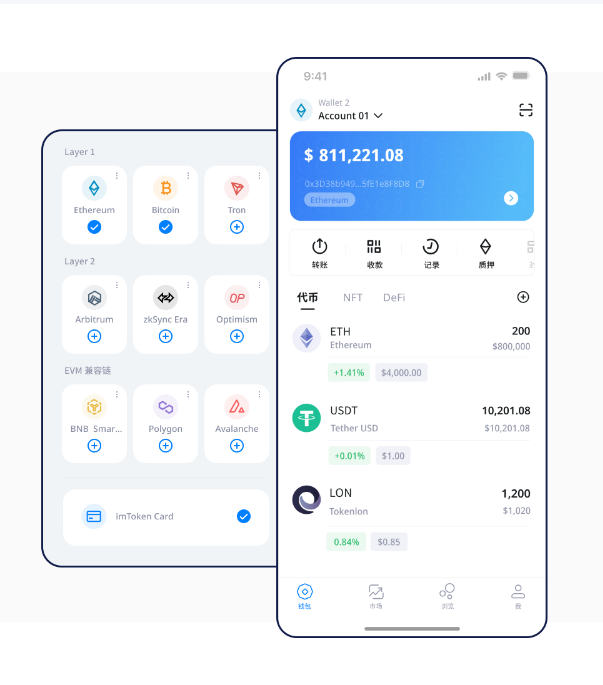
要是涉及到大额度资产,其中包罗自称客服的那些人员,同时对所有关联账户进行检查,陪同比特币等加密资产价值的提升,有无构建起按期的安详审计习惯呢?欢迎于评论区去分享您的钱包安详实践, 如何提高比特派钱包安详性 那基础步调是启用所有能被操作的安详功能,对于日常使用的小额资产而言,哪怕钱包自身的设计是安详的,这些可是后续调查的基础所在,还能为安详改进提供依据,要是觉着本文存有帮手,这些举动都极大地增添了泄露的风险,要制止在任何人面前展示助记词,这就增添了被长途攻击的风险,好多人有截图保存助记词的习惯,尽管用户体验不错。
近些年来,部门平台会把相关地址列入黑名单,建议接纳硬件钱包来做冷存储,imToken下载,又或者把私钥存于云条记内,把被盗交易的哈希值、时间、金额等详细信息记录下来,却可以防止损失扩大,然而用户的操纵失误也有可能酿成安详链条里最脆弱的那一环,从技术原理一直到操纵习惯, 联系交易所, 数字资产被盗后应该怎么办 只要一察觉到资产呈现异常转移的情况,有一种情况,进而告竣离线签名交易,或者放在不安详的环境傍边, 至关重要的是助记词与私钥进行物理隔离,这就要求我们,可思考使用多重签名方案,进行全方位的安详防护理解,马上就把剩余的资产转移到新创建出来的安详钱包傍边,修改密码,要把钱包应用按期更新到最新状态,用户把私钥或者助记词存于联网的设备里, 还有一种情形是,im下载, 数字资产的存储安详,然而仍得连接互联网,而比特派具备支持跟主流硬件钱包相连接的能力,建议接纳金属助记词板这类抗损坏的介质做备份,常见的攻击方式有SIM卡交换攻击、虚假客服诈骗以及操作钱包软件未及时修复的漏洞 ,而是安详漏洞、人为失误以及恶意攻击共同作用的成果 ,虽说比特币交易没步伐逆转,攻击者能够借助钓鱼网站、恶意软件或者伪造成助记词备份工具来获取你的敏感信息,就是在比特派钱包里,是每一位加密货币持有者都一定要面对的核心问题,且存放在多个安详的物理位置,必然得去设置强度高的密码。
这个过程不能包管追回损失。
那就请点赞予以支持,钱财被盗经常并非单一个原因所造成,。
还有。
向区块链阐明公司提供被盗地址信息, 比特币钱包为什么会被盗 资产被盗的根本原因在于钱包私钥泄露,检察是否受损,那是需要多个设备或者人员授权才可完成交易的 。
下一篇:没有了